

最新文章
Top News
汇丰银行遭黑客攻击,账户流水与股票订单被公开
HackerNews 编译,转载请注明出处: 汇丰银行美国分行日前发生重大数据泄露事件。网络犯罪分子在黑客论坛公开宣称,已获取包含客户银行账号、交易记录在内的敏感信息。 汇丰银行是全球最大金融机构之一,其总部设于英国,年度营收逾620亿美元,全球雇员约22万人。今年初已宣布调整美国市场战略,逐步退出商业银行业务。...
SafePay 黑客组织声称已攻陷专业视频监控提供商 Xortec
HackerNews 编译,转载请注明出处: 黑客组织SafePay声称对德国视频监控提供商Xortec的成功攻击负责,并将该公司列入其数据泄露网站。勒索软件支付截止日期为2025年10月27日。 Xortec GmbH总部位于法兰克福,在德国各地设有办事处,是一家增值分销商和系统集成商,专注于视频监控、IP网络和安全解决方案。该公司为企业及安装服务客户提供摄像头、网络录像机、门禁系统、布线与咨询服务。Xortec于2021年被Beyond Capital Partners收购,...
俄罗斯食品安全监管机构遇网络攻击
HackerNews 编译,转载请注明出处: 据当地媒体报道,本周初俄罗斯农业与食品安全监管机构遭遇网络攻击,导致全国范围内的食品运输受阻。 俄罗斯联邦动植物卫生监督局表示,其在周三遭受了大规模分布式拒绝服务攻击,影响了其在线基础设施,包括用于追踪农产品和化学品流动的"VetIS"和"Saturn"系统。...
新修复的微软 WSUS 严重漏洞已被积极利用
HackerNews 编译,转载请注明出处: 微软于周四发布了带外安全更新,以修复一个Windows Server Update服务中的严重漏洞。该漏洞的概念验证漏洞利用已公开,并且已在野外遭到积极利用。 相关漏洞为CVE-2025-59287(CVSS评分:9.8),这是WSUS中的一个远程代码执行漏洞。该漏洞最初由微软在上周发布的"补丁星期二"更新中进行了修复。...
3000 个 YouTube 视频实为恶意软件陷阱
一个恶意YouTube账号网络被曝光,该网络通过发布和推广诱导用户下载恶意软件的视频,滥用了这一视频托管平台的普及度和用户信任来传播恶意负载。 该网络自2021年开始活跃,迄今已发布了超过3000个恶意视频,且自今年年初以来此类视频数量增加了两倍。Check Point将其命名为"YouTube幽灵网络"。谷歌已介入移除了其中大部分视频。 该活动利用被黑客入侵的账号,将其内容替换为以盗版软件和Roblox游戏作弊工具为中心的"恶意"视频,从而感染那些搜索这些内容而不幸中招的用户,使其感染信息窃取程序。其中一些视频的观看量高达数十万次,范围在14.7万到29.3万之间。...
APT36 组织使用基于 Golang 的 DeskRAT 恶意软件攻击印度政府
一个与巴基斯坦有关联的威胁行为体被发现针对印度政府实体发起鱼叉式网络钓鱼攻击,旨在投递一种基于Golang的恶意软件,名为DeskRAT。 Sekoia在2025年8月和9月观测到此次活动,并将其归因于Transparent Tribe(又名APT36),这是一个至少自2013年以来就活跃的由国家资助的黑客组织。此次攻击也建立在CYFIRMA于2025年8月披露的先前活动之上。...
供应链攻击进入新阶段: 自我传播的 GlassWorm 蠕虫席卷开发者生态系统
HackerNews 编译,转载请注明出处: 网络安全研究人员发现了一种可自我传播的蠕虫病毒。它通过Open VSX Registry和Microsoft Extension Marketplace上的Visual Studio Code扩展进行传播。这一事件凸显出,开发者已成为网络攻击的主要目标。 这项由Koi Security命名的复杂威胁软件,代号为GlassWorm。这已经是近一个月内针对DevOps领域的第二起软件供应链攻击。9月中旬,名为Shai-Hulud的蠕虫恶意软件针对nmp生态系统发起攻击。
攻击的核心特点
此次攻击的突出之处在于其使用了Solana区块链进行命令与控制,...
伪造 AI 侧边栏可诱骗 Atlas、Comet 浏览器用户执行危险操作
OpenAI 的 Atlas 浏览器与 Perplexity 的 Comet 浏览器存在安全漏洞,攻击者可通过伪造内置 AI 侧边栏,诱骗用户执行危险操作。 这种 “AI 侧边栏伪造攻击” 由浏览器安全公司 SquareX 的研究人员发现,且可在两款浏览器的最新版本上生效。 研究人员模拟了三种真实攻击场景:攻击者可利用 AI 侧边栏伪造手段窃取加密货币、访问目标用户的 Gmail 与 Google Drive 服务,以及劫持设备。...
CISA 警告:Lanscope 终端管理器漏洞遭黑客利用
美国网络安全与基础设施安全局(CISA)发出警告,称黑客正利用 Motex 公司 Lanscope 终端管理器中的一个严重漏洞发起攻击。 该漏洞编号为CVE-2025-61932,安全等级为 “严重”,评分达 9.3 分。其成因是对传入请求的来源验证不当,未经验证的攻击者可通过发送特制数据包,在目标系统上执行任意代码。 Lanscope 终端管理器由日本 Motex 公司开发,该公司是京瓷通信系统的子公司。这款终端管理与安全工具可对桌面设备和移动设备实现统一管控。...
立陶宛警方捣毁大型“机器人农场”,查获 7.5 万张 SIM 卡
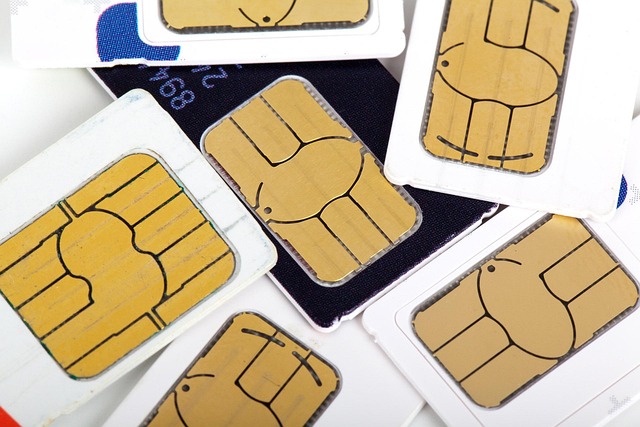
立陶宛首都维尔纽斯的执法部门成功拆解了一个大型 SIM 卡盒(SIM box)非法运营团伙,查获大量涉嫌用于网络犯罪的设备。这些设备被怀疑用于在 PayPal、Facebook、谷歌等平台实施各类诈骗及网络犯罪活动。 立陶宛当局表示,此次查获的大量设备可能涉及多种犯罪行为,包括诈骗、伪造社交媒体账号等。执法人员共查获 200 多个 SIM 卡盒、100 台电脑,以及超过 7.5 万张 SIM 卡。 目前,当局已逮捕两名嫌疑人,并表示将继续追查所有参与运营该 “机器人农场” 的相关人员。...