

最新文章
Top News
黑客声称攻击德国航空公司并泄露客户数据
一个网络犯罪集团声称已成功攻击德国的包机运营商 FAI Aviation Group。攻击者表示,他们获取了大量敏感数据,从公司文件到医疗信息不等。 J Group 在其帖子中声称,此次数据泄露涉及多类敏感和个人信息。例如,黑客称他们获取了私密的患者数据,这可能与 FAI 的空中救护服务相关。数据集中据称包含患者的临床信息。 攻击者还表示,泄露的信息包括商业文件、项目资料、涉及员工投诉的公司内部文件,以及其他原本不应公开的内容。...
黑客利用 GeoServer 漏洞攻陷美国联邦民用机构
美国网络安全和基础设施安全局(CISA)披露,威胁行为者利用 GeoServer 中一个未修补的漏洞,攻破了一家美国联邦民用机构的网络。 攻击者利用的漏洞编号为 CVE-2024-36401(CVSS 评分 9.8),这是一个严重的远程代码执行(RCE)漏洞。该漏洞于 2024 年 6 月 30 日被公开,多名研究人员随后在网上发布了概念验证(PoC)利用代码。[1, 2] GeoServer 是一款开源服务器,允许用户共享和编辑地理空间数据。2024 年 7 月中旬,CISA 已将该漏洞列入其“已知被利用漏洞”(KEV)目录。...
思科警告:IOS 零日漏洞正遭利用
思科发布了安全更新,以修复其 Cisco IOS 和 IOS XE 软件 中一个正在被利用的高危零日漏洞。 该漏洞编号为 CVE-2025-20352,源于受影响 IOS 和 IOS XE 软件中 简单网络管理协议(SNMP)子系统的栈缓冲区溢出缺陷,凡是启用 SNMP 的设备都可能受影响。 根据思科通报,经过身份验证的低权限远程攻击者可以利用此漏洞在未打补丁的设备上触发 拒绝服务(DoS)攻击。而高权限攻击者则可能通过在受影响的 Cisco IOS XE 系统上以 root 用户身份执行代码,从而获得对系统的完全控制。...
国际反诈骗联合行动追回逾4亿美元资产
国际刑警组织周三宣布,今年夏季开展的最新一轮跨国打击网络诈骗行动,共追回价值4.39亿美元的资产。 根据国际刑警组织消息,4月至8月期间,来自40多个国家和地区的执法机构共冻结了约6.8万个银行账户和约400个加密货币钱包。 此次打击的诈骗类型包括“电话诈骗、网络交友诈骗、网络性勒索、投资诈骗、与非法网络赌博相关的洗钱、商业电邮诈骗以及电商欺诈”。...
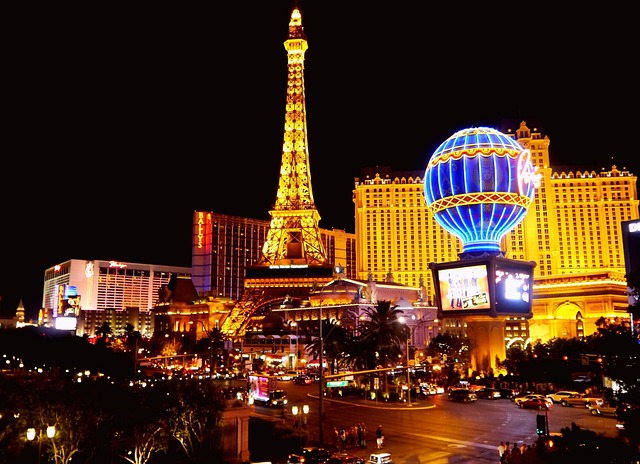
拉斯维加斯博彩巨头遭遇网络攻击
HackerNews 编译,转载请注明出处: 位于拉斯维加斯的大型博彩公司Boyd披露,近日遭遇了一起网络安全事件,导致员工及其他部分人员的个人数据被泄露。 9月23日,Boyd公司向美国证券交易委员会(SEC)提交的8-K文件中报告了这一事件。文件显示,一名未经授权的第三方访问了其内部IT系统。...

美国特勤局捣毁联合国总部附近的秘密通信网络
HackerNews 编译,转载请注明出处: 美国特勤局在纽约联合国总部附近查获一个秘密通信网络,收缴 10 万张 SIM 卡与 300 台服务器。该网络具备每分钟发送 3000 万条短信的能力,可瘫痪手机信号塔并实施大规模监控,引发公众对移动网络安全的新担忧。 美国特勤局发布的公告中写道:“近日,我们捣毁了一个分布在纽约都会区的电子设备网络,这些设备被用于实施多起针对美国高级政府官员的电信相关威胁,对特勤局的安保行动构成直接威胁。”...
Unit 221B 为收集威胁情报,融资 500 万美元
HackerNews 编译,转载请注明出处: 威胁情报公司 Unit 221B 宣布完成 500 万美元种子轮融资,本轮融资由 J2 Ventures 领投,Pipeline Capital 及其他投资者跟投。 这家总部位于纽约的公司由资深威胁情报与技术专家于十年前创立,专注于提供可执行的威胁情报,其中包括能够促成黑客被逮捕的相关情报。...
黑客窃取巴西警察 2TB 医疗数据
黑客声称,他们窃取了 巴西军事警察(Military Police)2TB的医疗记录,此次数据泄露可能会使警官及其家属的隐私暴露。 攻击者在一个知名的地下论坛发帖,声称已攻破巴西健康信息公司 Maida.health。 据称,被盗数据中包括超过两TB的巴西军事警察资料。其中涉及极其敏感的信息,例如警官及其家属的健康档案和身份证件。...
DARPA、NASA 软件合作方遭网络攻击
据悉,美国网络安全研究机构GrammaTech被一家知名勒索软件集团攻破。该公司长期与美国政府机构保持合作,如:国防高级研究计划局、战争部以及其他重要机构。 这家网络安全研究公司的名字出现在 Play 勒索软件集团的暗网博客上,该组织惯常在此展示其最新的受害者。尽管攻击者声称已获取私人和机密数据,但并未提供任何证据或数据样本来支持其说法。 截至发稿时,该公司的官方网站仍可正常访问。...
乐天信用卡数据泄露,300 万客户受影响
HackerNews 编译,转载请注明出处: 近日,韩国数据保护监管机构对本国第五大信用卡发行机构 —— 乐天信用卡(Lotte Card)遭遇的网络攻击展开调查。韩国个人信息保护委员会(Personal Information Protection Commission,PIPC)于周一表示,正与金融监管机构合作, 乐天信用卡上周证实,黑客在 8 月中旬获取了大量用户数据,包括身份证号、内部用户标识及联系方式。此外,数千名用户的敏感财务信息(如卡号、有效期及验证码)也遭到泄露。...