

最新文章
Top News
网络攻击致马里兰州残疾人士出行服务瘫痪,官方介入调查
HackerNews 编译,转载请注明出处: 马里兰州多个政府部门正应对一起影响残障人士交通服务系统的网络攻击。 周日,马里兰州交通管理局(MTA)在其社交媒体和网站上发布了关于一起网络事件的警告,该事件涉及对其部分系统的未经授权访问。...
美国保险巨头在 Salesforce 攻击中泄露了 110 万客户数据
HackerNews 编译,转载请注明出处: 美国保险巨头农民保险公司(Farmers Insurance)披露了一起影响 110 万客户的数据泄露事件。BleepingComputer 获悉,这些数据是在波及广泛的 Salesforce 攻击中被盗取的。 农民保险公司是一家美国保险公司,提供汽车、家庭、人寿和商业保险产品。它通过代理商和子公司网络运营,为全美超过 1000 万个家庭提供服务。...

法国零售商欧尚会员数据遭窃:数十万客户面临钓鱼威胁
HackerNews 编译,转载请注明出处: 法国零售商欧尚(Auchan)正通知其客户,一场网络攻击导致数十万客户的会员账户相关敏感数据被泄露。 该公司正在向受事件影响的客户发送数据泄露通知。...
Google Play下架 1900 万次安装量的恶意安卓应用
HackerNews 编译,转载请注明出处: Zscaler 旗下 ThreatLabs 团队在调查一波针对安卓设备的 Anatsa(Teabot)银行木马新感染浪潮时,发现 77 款恶意安卓应用在 Google Play 上被安装了超过 1900 万次,这些应用向用户传播多种恶意软件家族。 虽然大部分恶意应用(超过 66%)包含广告软件组件,但最常见的安卓恶意软件是 Joker,研究人员在近 25% 的分析应用中发现了它。安装到设备后,Joker 可以读取和发送短信、截屏、拨打电话、窃取通讯录、访问设备信息,并为用户订阅高级服务。...
巴基斯坦黑客利用恶意快捷方式,针对印度政府 Windows 与 Linux 系统发起攻击
HackerNews 编译,转载请注明出处: 知名高级持续性威胁(APT)组织“透明部落”(Transparent Tribe)近期被发现使用恶意桌面快捷方式文件,针对印度政府实体的Windows和BOSS Linux系统发动攻击。 网络安全公司CYFIRMA表示:“初始入侵通过钓鱼邮件实现。攻击者利用武器化的.desktop快捷方式文件针对BOSS Linux环境,一旦用户打开这些文件,便会下载并执行恶意载荷。”...

非洲大规模反网络犯罪行动逮捕超 1200 名嫌疑人
HackerNews 编译,转载请注明出处: 非洲执法部门在国际刑警组织协调的“塞伦盖蒂行动2.0”中逮捕了1,200余名嫌疑人,该行动旨在打击跨境网络犯罪团伙。2025年6月至8月期间,执法人员查获9,740万美元资金,并捣毁11,432个恶意基础设施,这些设施针对全球87,858名受害者发动攻击。 国际刑警组织周五声明:“在这场由国际刑警协调的大规模行动中,非洲各地当局逮捕了1,209名网络罪犯,其犯罪活动涉及近88,000名受害者。”行动期间,赞比亚当局摧毁了一个造成65,000名受害者损失3亿美元的加密投资骗局,安哥拉则关闭了25个非法加密货币挖矿中心,查获价值3,...

科技制造商 Data I/O 遭勒索攻击,致运营系统瘫痪
HackerNews 编译,转载请注明出处: 科技制造商 Data I/O 周四晚间向联邦监管机构报告了一起勒索软件攻击,称该事件导致关键运营系统瘫痪。 这家总部位于华盛顿州雷德蒙的公司表示,勒索软件攻击始于 8 月 16 日,导致其用于运输、制造、生产和其他支持功能的技术中断。...
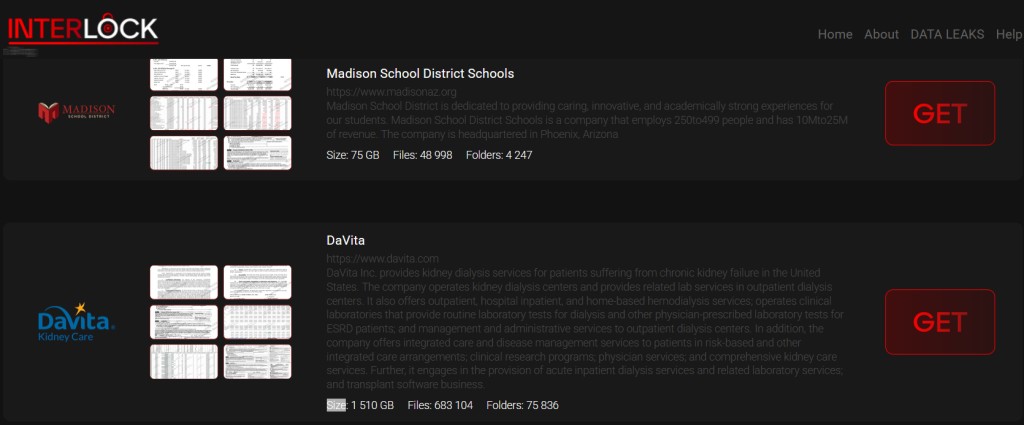
肾透析公司 DaVita 确认勒索软件攻击致 270 万人数据泄露
HackerNews 编译,转载请注明出处: 肾透析公司 DaVita 确认一起勒索软件攻击导致数据泄露,约 270 万人的个人和健康信息遭曝光。 美国卫生部民权办公室(OCR)更新的受影响人数为 2,689,826 人。...
黑客利用 Redis 和 GeoServer 漏洞,推动僵尸网络与挖矿活动
HackerNews 编译,转载请注明出处: 网络安全研究人员提醒,多起攻击行动正在利用已知安全漏洞和暴露的 Redis 服务器从事多种恶意活动,包括将受害设备变为物联网僵尸网络、住宅代理或加密货币挖矿基础设施。 第一类攻击涉及对 CVE-2024-36401(CVSS 评分:9.8)的利用,这是一种影响 OSGeo GeoServer GeoTools 的严重远程代码执行漏洞,自去年底以来已被武器化用于网络攻击。...
俄企高管手机遭仿冒杀毒软件实时监控,间谍程序伪装安全局工具窃密
HackerNews 编译,转载请注明出处: 俄罗斯移动安全公司Dr. Web最新报告披露,新型安卓间谍软件“Android.Backdoor.916.origin”伪装成俄罗斯联邦安全局(FSB)开发的杀毒工具,针对本国企业高管发起定向攻击。该恶意软件具备窃听对话、调用摄像头实时监控、记录键盘输入及窃取通讯应用数据等多项监控功能。 自2025年1月首次发现以来,该恶意软件已迭代多个版本,表明其处于持续开发中。研究人员根据分发诱饵、感染方式及仅提供俄语界面的特性,判定其专为针对俄罗斯企业设计。...