

最新文章
Top News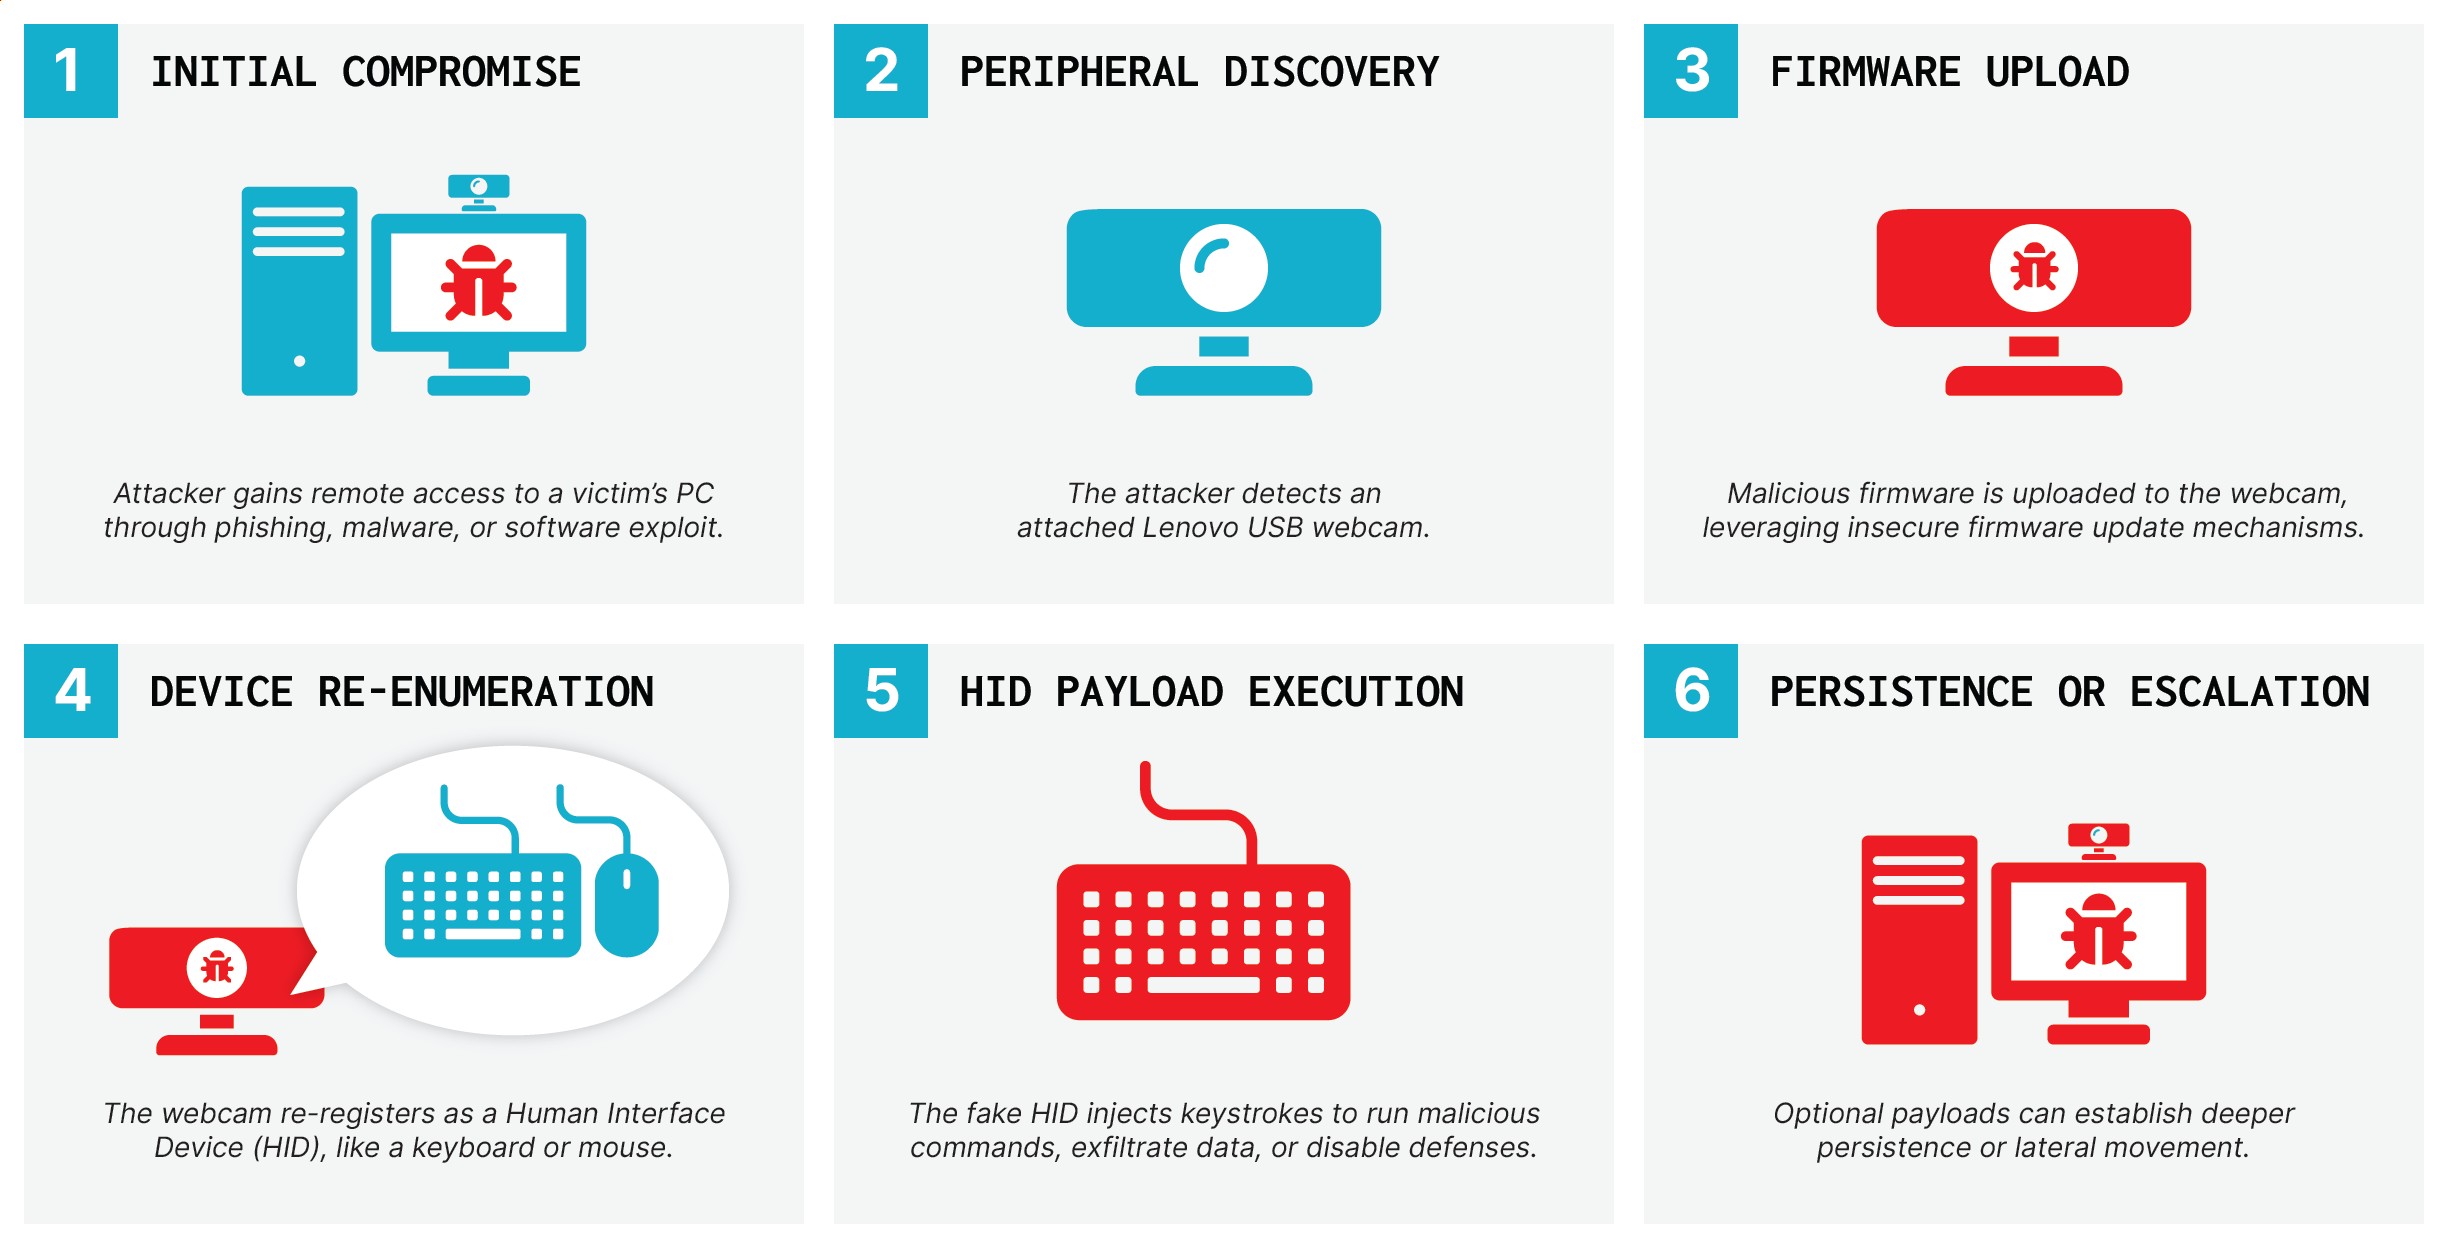
联想摄像头漏洞遭远程武器化,可发动跨系统 BadUSB 攻击
HackerNews 编译,转载请注明出处: Eclypsium研究人员发现部分联想摄像头存在统称为BadCam的漏洞,攻击者可将其改造成BadUSB设备实施击键注入等跨操作系统攻击。首席安全研究员杰西·迈克尔(Jesse Michael)和米奇·什卡托夫(Mickey Shkatov)在DEF CON 33大会上演示了该漏洞。 Eclypsium在报告中指出:“研究人员发现联想特定型号摄像头运行Linux系统且未验证固件,可被武器化为BadUSB设备。据我们所知,这是首次证明攻击者能利用已接入计算机的非恶意USB设备发起攻击。”...
哥伦比亚大学 86.9 万师生敏感数据遭窃
HackerNews 编译,转载请注明出处: 哥伦比亚大学近期发生的数据泄露事件暴露了数十万申请者及在校师生的个人信息。该大学在向潜在受影响人群发送的数据泄露通知中透露,事件是在6月发生技术故障导致校内多套系统瘫痪后被发现的。 就在系统故障发生数小时后,这所知名研究机构曾否认遭遇黑客攻击。但后续调查显示,攻击者早在一个多月前就已渗透进哥伦比亚大学的系统。“我们的调查确认,在2025年5月16日左右,未经授权的第三方获取了哥伦比亚大学网络访问权限,并随后从系统中窃取特定文件,”泄露通知称。...
针对退休老人的网络诈骗案激增,一年内卷走 7 亿美元
HackerNews 编译,转载请注明出处: 联邦贸易委员会(FTC)数据显示,诈骗者侵吞退休人员毕生积蓄的速度正以惊人速率攀升。去年单年,网络犯罪分子就卷走7亿美元,其中大部分损失涉及被骗金额超过10万美元的受害者。 向FTC报告因诈骗损失超1万美元的老年人数量激增逾四倍。这些诈骗者通常伪装成知名且受信任的政府机构或公司人员。2024年,60岁以上成年人因商业或政府冒充诈骗损失超1万美元的案件达8269起;相比之下,2020年该数字仅为1790起,增长4.6倍。...
新型 HTTP 请求走私攻击影响 CDN 服务商、大型机构及数百万网站
HackerNews 编译,转载请注明出处: 应用安全公司PortSwigger研究主管詹姆斯·凯特尔(James Kettle)在周三举行的黑帽大会上公布了一种新型攻击方法。凯特尔与多名研究人员(包括漏洞赏金猎人团队)合作,识别受影响机构并告知其风险。 HTTP请求走私(亦称去同步攻击)利用Web服务器处理HTTP请求时的解析差异,使攻击者能将恶意请求“夹带”在合法请求中。该问题源于服务器(通常是充当负载均衡器或代理的前端服务器,与托管网站的后端服务器)如何界定HTTP请求结束及下一请求开始的位置。...
微软 Exchange 高危漏洞危及混合云环境安全
HackerNews 编译,转载请注明出处: Microsoft Exchange客户收到关于一个新高危漏洞(CVE-2025-53786,CVSS评分为8.0)的警告,该漏洞可能允许攻击者在组织的互联云环境中提升权限。此漏洞影响本地版Microsoft Exchange服务器版本。 成功利用此漏洞的前提是攻击者需首先在Exchange混合部署环境中获得或拥有Exchange服务器的管理员权限。微软在8月6日的安全更新中指出:“在获取访问权限后,威胁行为者可利用此不当身份验证漏洞,实现组织混合云和本地环境的全域控制,且不留易于检测和审计的痕迹。”目前尚未发现漏洞利用尝试,...
大规模IPTV盗版服务被关闭,下架 2.8 万个非法频道
HackerNews 编译,转载请注明出处: 创意与娱乐联盟(ACE)宣布关闭大型非法IPTV服务提供商Rare Breed TV,此前已与其运营商达成经济赔偿协议。 总部位于北卡罗来纳州的Rare Breed TV曾是全球最大的数字盗版运营平台之一,声称向订阅用户提供超过28,000个频道和10万部以上的电影及剧集访问权限。...
法国主要电信运营商遭网络攻击,数百万用户受影响
HackerNews 编译,转载请注明出处: 法国主要电信运营商之一、国内第三大移动网络服务商布伊格电信(Bouygues Telecom)于周三宣布遭受网络攻击,导致数百万客户数据泄露。 该公司未透露攻击的具体性质,仅表示其技术团队“已尽快解决情况”,并“采取了所有必要措施”。...
黑客可获取超 120 万台医疗设备中的脑扫描数据及敏感信息
HackerNews 编译,转载请注明出处: 欧洲网络安全公司Modat研究发现,全球超过120万台配置错误的联网医疗设备和系统暴露在互联网上,使黑客能够在患者获知诊断结果前访问敏感数据。某些情况下,攻击者甚至能篡改医疗记录。 Modat通过互联网扫描发现70多种不同类型的易受攻击设备,包括MRI(磁共振成像)、CT(计算机断层扫描)、X光机、DICOM查看器、血液检测系统、医院管理系统等。攻击者可轻易访问全球医院患者的机密医学影像(如MRI扫描、X光片)、血液检测结果及其他隐私数据。...
安全警报:黑客可利用谷歌日历操控智能家居
HackerNews 编译,转载请注明出处: 一种新型AI攻击利用被投毒的邀请控制你的灯光、锅炉甚至Zoom应用——而谷歌的Gemini仅仅是开始。 在特拉维夫的一间公寓里,三名网络安全研究人员远程激活了智能锅炉、打开百叶窗并关闭了灯光,整个过程无需物理接触或用户交互。...
6500 台 Axis 服务器暴露远程协议,近 4000 台设备位于美国
HackerNews 编译,转载请注明出处: 网络安全研究人员披露了Axis Communications视频监控产品中的多个安全漏洞,若被成功利用,可能导致设备被完全控制。 “攻击可实现在Axis Device Manager(用于配置和管理摄像头群的服务器)及Axis Camera Station(用于查看摄像头画面的客户端软件)上进行认证前远程代码执行,”Claroty研究员Noam Moshe表示。“此外,通过扫描暴露的Axis.Remoting服务,...