

最新文章
Top News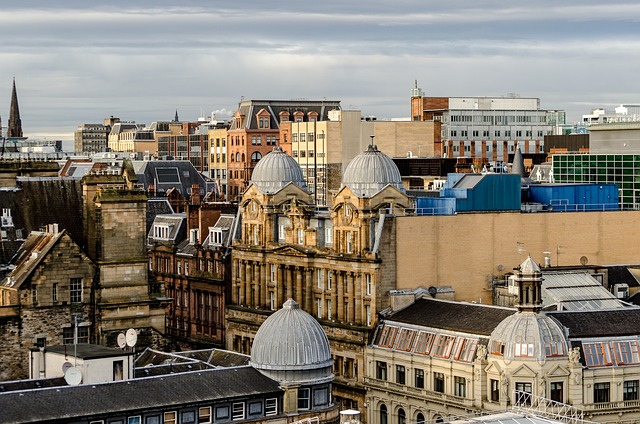
供应链事件波及格拉斯哥市政服务,关键数据面临风险
HackerNews 编译,转载请注明出处: 格拉斯哥市议会近日警告,其四级供应商遭遇的安全事件导致在线服务中断及用户数据面临泄露风险。6月19日,该议会IT服务商CGI发现其分包商管理的服务器存在恶意活动,议会随即隔离相关服务器,引发本地多项数字服务瘫痪。 受影响服务范围
规划服务:在线规划申请查看与评论功能中断
缴费系统:停车罚款、公交车道违章罚单无法在线支付或申诉
民生服务:出生/死亡/婚姻证明申请、垃圾清运日历查询、学校缺勤申报功能暂停
专项门户:Strathclyde养老金会员无法访问SPFOnline门户,...
伊朗 APT35 黑客组织利用 AI 实施钓鱼攻击,针对以色列技术专家
HackerNews 编译,转载请注明出处: 伊朗国家支持的黑客组织“Educated Manticore”被揭露针对以色列记者、网络安全专家及计算机科学教授发起钓鱼攻击。该组织与伊斯兰革命卫队(IRGC)关联,攻击者通过电子邮件和WhatsApp冒充技术高管或研究人员的虚构助理, 网络安全公司Check Point将此次行动归因于代号Educated Manticore的威胁集群,该组织与APT35(及其子集群APT42)、CALANQUE、Charming Kitten等十余个知名黑客团体存在重叠。该高级持续性威胁(APT)组织长期采用精心设计的社交工程手段,...
WhatsApp 推出 AI 生成摘要功能,可快速预览未读消息
HackerNews 编译,转载请注明出处: 热门通讯平台WhatsApp推出全新人工智能功能“消息摘要”,该功能利用其自主研发的Meta AI技术为未读聊天消息提供智能摘要服务。该功能目前正面向美国地区用户以英语版本推行,计划于年内扩展至其他语言及地区。 WhatsApp在公告中表示:“该功能通过Meta AI对聊天中未读消息进行私密快速摘要,让用户在仔细阅读前即可掌握消息概要。”摘要功能为可选服务且默认关闭。这家Meta旗下平台同时指出,用户可启用"高级聊天隐私"设置,自主选择共享哪些聊天内容用于AI功能开发。...
Brother 打印机曝新漏洞,致数百万设备面临黑客攻击风险
HackerNews 编译,转载请注明出处: 网络安全公司Rapid7周三披露,其研究人员在兄弟牌(Brother)打印机的多功能打印机中发现八个安全漏洞。这些漏洞影响兄弟品牌的689款打印机、扫描仪和标签机,同时部分或全部漏洞也波及富士胶片商业创新(Fujifilm Business Innovation)的46款、理光(Ricoh)的5款、...
黑客攻击美国国家法院系统,联邦法官呼吁国会加固防线
HackerNews 编译,转载请注明出处: 美国联邦法院系统首席信息官迈克尔·斯卡德(Michael Scudder)本周向国会委员会作证时表示,国家法院系统正持续遭受日益复杂的黑客攻击。身为联邦法院国家决策机构信息技术委员会主席的斯卡德向众议院司法委员会透露,2024财年法院系统成功拦截了约2亿次针对地方法院局域网的恶意网络攻击事件。 “司法系统不得不应对多轮高度复杂且持续的网络威胁,”斯卡德在书面证词中强调,“鉴于司法机构掌控的敏感信息,我们始终面临着极其严峻且不间断的安全威胁。”他警告称网络攻击未来将更具破坏性,并暗示已发生多起因敏感性而无法公开的网络安全事件。...
英国 NHS 证实勒索软件攻击致一名患者病亡
HackerNews 编译,转载请注明出处: 英国国家医疗服务体系(NHS)证实,去年导致伦敦多家医院血液检测服务瘫痪的勒索软件攻击事件,已直接造成一名患者死亡。 2023年6月,网络犯罪团伙Qilin对伦敦病理服务提供商Synnovis发动勒索攻击,致使伦敦大量NHS医院及医疗机构的服务严重中断。此次攻击导致血液检测效率大幅下降。国王学院医院NHS基金会信托发言人表示,在事件期间,检测延迟构成“多重因素共同作用”,最终导致一名患者不幸身亡。...
Mainline 医疗系统遭勒索组织攻击,超 10 万患者敏感信息泄露
HackerNews 编译,转载请注明出处: Mainline健康系统披露了一起影响超过10万人的数据泄露事件。该机构成立于1978年,是一家位于阿肯色州波特兰市的非营利性联邦认证健康中心(Federally Qualified Health Center),服务覆盖阿肯色州东南部地区。通过30多个分支机构(包括校内诊所和社区中心), 此次泄露事件共影响101,104人。安全漏洞发生于2024年4月10日左右,波及该机构的内部网络。...
黑客组织转战天基太空资产,攻击以色列军用卫星终端
HackerNews 编译,转载请注明出处: 随着近期以色列与伊朗冲突升级,支持巴勒斯坦的黑客行动主义团体 GhostSec 据称已将其攻击焦点转向天基资产,尤其针对以色列卫星。这是他们表达抗议的方式。 GhostSec 长期以来通过实施远比同行更复杂的战术和有针对性行动,在黑客行动主义领域中独树一帜。目前,该组织正专注于攻击 VSAT(甚小孔径终端)系统——一种用于卫星通信的地面终端设备。...
AI 欺诈攻陷近半注册入口,企业如何构筑身份防线?
HackerNews 编译,转载请注明出处: 身份认证服务商Okta警告称,注册欺诈已达到“惊人”的规模,并声称在2024年,高达46%的客户注册尝试是由机器人发起的。 Okta在其《2025年客户身份趋势报告》中披露了这些数据。该报告基于对全球6750名消费者的调查以及其Auth0平台上的运营遥测数据编写而成。...
黑客利用开源工具入侵非洲多个金融机构
HackerNews 编译,转载请注明出处: Palo Alto Networks 旗下的研究团队 Unit 42 发现了一个针对非洲多家金融机构的新型恶意活动。 这些被追踪为 CL-CRI-1014 的攻击者,至少自 2023 年以来一直活跃地针对非洲金融行业。Unit 42 研究人员评估认为,他们扮演着初始访问经纪人(IABs)的角色,即先获取目标的初始访问权限,然后在暗网上将其出售给其他攻击者。...