

最新文章
Top News
玛莎百货确认四月网络攻击后发生数据泄露
HackerNews 编译,转载请注明出处: 玛莎百货(M&S)在5月13日证实,攻击者在今年4月针对该公司发起的勒索软件攻击中窃取了客户数据。该事件发生时,客户报告称电子支付系统出现故障,影响信用卡支付、礼品卡使用及Click and Collect服务。 该公司于4月通过伦敦证券交易所发布声明称:“玛莎百货集团(以下简称公司或M&S)过去数日持续处理网络安全事件。发现事件后,我们立即对门店运营做出临时性调整以保护客户与业务,对造成的不便深表歉意。需强调的是,所有门店正常营业,网站与应用程序运行未受影响。”...
人工智能时代的深度伪造防御
HackerNews 编译,转载请注明出处: 网络安全格局因生成式AI的出现发生根本性转变。攻击者现在利用大语言模型(LLM)大规模伪造可信身份并自动化实施社会工程攻击。 最新威胁情报报告强调AI驱动攻击的复杂化趋势:
语音钓鱼激增:根据CrowdStrike《2025全球威胁报告》,2024年下半年语音钓鱼(vishing)攻击量较上半年激增442%,主因是AI生成的钓鱼语音和身份伪造技术。
社会工程主导攻击:Verizon《2025数据泄露调查报告》指出,...
恶意 PyPI 软件包伪装 Solana 工具窃取源码
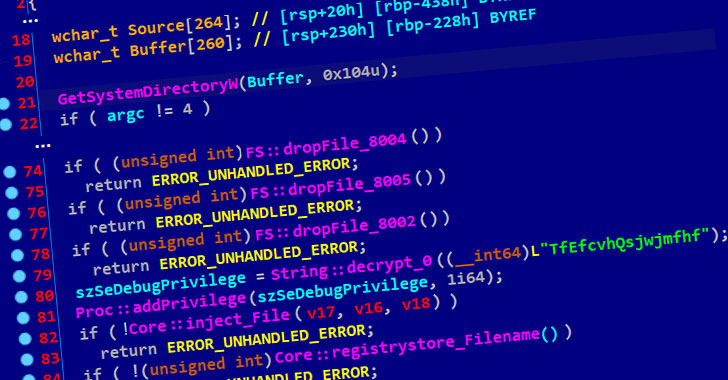
HackerNews 编译,转载请注明出处: 网络安全研究人员在Python软件包索引(PyPI)仓库中发现一个恶意组件,该组件伪装成与Solana区块链相关的应用程序,实则包含窃取源代码和开发者敏感信息的功能。 这款名为solana-token的软件包目前已被下架,但在删除前已被下载761次。该组件最初于2024年4月初上传至PyPI,但其版本编号方案与常规标准完全不同。...
朝鲜黑客组织利用恶意软件瞄准乌克兰,追踪俄罗斯军事行动进展
HackerNews 编译,转载请注明出处: 与朝鲜有关的威胁组织Konni APT被指与针对乌克兰政府机构的钓鱼活动有关,这表明该组织的攻击目标已扩展到俄罗斯以外的地区。企业安全公司Proofpoint表示,此次活动的最终目标是收集有关“俄罗斯入侵轨迹”的情报。 安全研究人员Greg Lesnewich、Saher Naumaan和Mark Kelly在分享给《黑客新闻》的报告中表示:“该组织对乌克兰的关注延续了其历史上针对俄罗斯政府机构进行战略情报收集的模式。”...
华硕 DriverHub 漏洞致用户面临远程代码执行攻击风险
HackerNews 编译,转载请注明出处: 新西兰研究员“MrBruh”指出,华硕主板预装的驱动程序软件DriverHub存在两个可通过远程利用执行任意代码的漏洞。 这两个漏洞被追踪为CVE-2025-3462(CVSS评分8.4)和CVE-2025-3463(CVSS评分9.4),攻击者可通过构造恶意HTTP请求与DriverHub交互。...
黑客正测试针对 Linux 系统的 ClickFix 攻击
HackerNews 编译,转载请注明出处: 安全研究人员发现新型ClickFix攻击活动正同时针对Windows和Linux系统,利用可跨操作系统感染的指令展开攻击。 ClickFix是一种社会工程学策略,通过伪造验证系统或应用错误诱骗网站访客运行控制台命令以安装恶意软件。此类攻击传统上以Windows系统为目标,诱使受害者从Windows运行命令执行PowerShell脚本,导致信息窃取恶意软件感染甚至勒索攻击。...
新报告显示:多数浏览器扩展存在严重的安全风险
HackerNews 编译,转载请注明出处: 浏览器扩展已深度嵌入员工日常工作流程,从语法检查到寻找折扣等任务均提供助力。然而,其广泛权限带来了重大安全风险,却大多未被IT和安全团队察觉。 一份独特的《2025年企业浏览器扩展安全报告》首次结合公开扩展商店数据与企业实际使用遥测数据,揭示了这一被低估的威胁载体。...
微软发现针对伊拉克的间谍活动中存在零日漏洞利用
HackerNews 编译,转载请注明出处: 研究人员周一披露,一个与土耳其政府结盟的网络间谍组织似乎利用某即时通讯应用的零日漏洞,监视伊拉克境内库尔德军事行动。 据微软威胁情报部门称,追踪代号为Marbled Dust的黑客自2024年4月起入侵Output Messenger(一款常用于工作场所和组织聊天的应用)用户账户。...
印度遭黑客攻击事件被夸大,APT36 间谍威胁持续发酵
HackerNews 编译,转载请注明出处: 近几周,针对印度数字基础设施的黑客活动分子攻击声明引发广泛担忧——在印度与巴基斯坦的地缘政治紧张局势下,政府、教育及关键行业领域据称发生超100起入侵事件。 然而,CloudSEK的新调查表明实际损害微乎其微,许多声明存在夸大或完全捏造。...
FreeDrain 钓鱼骗局导致加密货币爱好者钱包被清空
HackerNews 编译,转载请注明出处: 一种由虚假网站网络构成的复杂钓鱼计划多年来持续针对Web3项目并大规模清空加密货币钱包。该计划最初于2024年4月被Validin检测为简单的加密钓鱼网站网络,但很快显现出更高复杂性和更大规模。这促使互联网情报平台提供商与SentinelOne的研究团队SentinelLabs合作开展进一步调查。...