

最新文章
Top News
澳大利亚因国家安全和间谍活动担忧禁止安装卡巴斯基软件
HackerNews 编译,转载请注明出处: 澳大利亚成为最新一个因国家安全问题禁止安装俄罗斯公司卡巴斯基安全软件的国家。 澳大利亚内政部秘书斯蒂芬妮·福斯特(Stephanie Foster PSM)表示:“经过威胁和风险分析后,我决定,澳大利亚政府机构使用卡巴斯基实验室的产品和网络服务对澳大利亚政府、网络和数据构成不可接受的安全风险,这些风险来自外国干涉、间谍活动和破坏行为。”...
新恶意软件活动利用破解软件传播 Lumma 和 ACR Stealer
HackerNews 编译,转载请注明出处: 网络安全研究人员警告称,一种新的恶意软件活动利用破解软件作为诱饵,传播信息窃取器,如 Lumma 和 ACR Stealer。 AhnLab 安全情报中心(ASEC)表示,自 2025 年 1 月以来,ACR Stealer 的分发量显著增加。...
Atlassian 修复 Confluence 和 Crowd 中的关键漏洞
HackerNews 编译,转载请注明出处: 澳大利亚软件公司 Atlassian 修复了 Bamboo、Bitbucket、Confluence、Crowd 和 Jira 产品中的 12 个关键和高危漏洞。 Atlassian 发布了安全补丁,以解决这些产品中的漏洞。其中最严重的漏洞包括:
CVE-2024-50379(CVSS 评分为 9.8):Confluence Data Center 和 Server 中的 Apache Tomcat 依赖项存在远程代码执行(RCE)漏洞。...
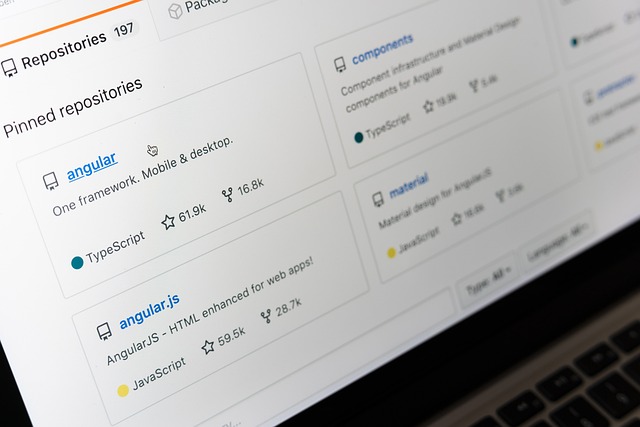
GitHub 上发现 Windows Wi-Fi 密码窃取恶意软件
HackerNews 编译,转载请注明出处: 一个名为 Windows-WiFi-Password-Stealer 的 GitHub 仓库引发了网络安全专业人士的关注。 该仓库由用户托管,提供了一个基于 Python 的脚本,能够从 Windows 系统中提取保存的 Wi-Fi 凭证,并将其保存到文本文件中。...
CISA 警告 Craft CMS 代码注入漏洞正被利用进行攻击
HackerNews 编译,转载请注明出处: 美国网络安全与基础设施安全局(CISA)警告称,Craft CMS 的一个远程代码执行漏洞正在被利用进行攻击。 该漏洞被追踪为 CVE-2025-23209,是一个高严重性(CVSS v3 评分:8.0)的代码注入(RCE)漏洞,影响 Craft CMS 4 和 5 版本。...
SpyLend 安卓恶意软件从 Google Play 下载量超 10 万次
HackerNews 编译,转载请注明出处: 一款名为 SpyLend 的安卓恶意软件应用已在 Google Play 上下载超过 10 万次,该应用伪装成金融工具,但实际上是一个针对印度用户的掠夺性贷款应用。 该应用属于一系列名为 “SpyLoan” 的恶意安卓应用程序,这些应用伪装成合法的金融工具或贷款服务,但实际上会从设备中窃取数据,用于掠夺性贷款。...
谷歌云在 KMS 中引入量子安全数字签名
HackerNews 编译,转载请注明出处: 谷歌云宣布在其云密钥管理服务(Cloud KMS)中引入量子安全数字签名功能,目前该功能已在预览版中提供。 这家科技巨头表示,这一举措符合美国国家标准与技术研究院(NIST)的后量子密码学(PQC)标准,旨在应对量子计算可能破坏经典加密方案的未来风险。...
网络犯罪分子利用 Darcula PhaaS v3 在几分钟内克隆任何品牌的网站
HackerNews 编译,转载请注明出处: 网络犯罪分子现在可以利用 Darcula PhaaS 平台的最新版本 v3,在几分钟内克隆任何品牌的网站,进一步降低了大规模实施网络钓鱼攻击所需的技术门槛。 这一最新版本的网络钓鱼工具 “代表着犯罪能力的重大转变,降低了坏人针对任何品牌发起复杂、可定制网络钓鱼活动的门槛,” 网络安全公司 Netcraft 在一份新分析报告中指出。...
因政府要求加密后门,苹果在英取消 iCloud 高级数据保护功能
HackerNews 编译,转载请注明出处: 苹果公司周五宣布,由于英国政府要求获得加密用户数据的后门访问权限,将立即在英国移除 iCloud 的高级数据保护(ADP)功能。 据彭博社首次报道,ADP 是 iCloud 的一个可选设置,确保用户的受信任设备唯一持有用于解锁存储在云端数据的加密密钥。这包括 iCloud 备份、照片、笔记、提醒、Safari 书签、语音备忘录以及与苹果自家应用相关的数据。...
创纪录的 14.6 亿美元加密货币盗窃案为复杂冷钱包攻击所致
HackerNews 编译,转载请注明出处: 加密货币交易所 Bybit 周五披露,一起“复杂”的攻击导致其一个以太坊冷(离线)钱包中的超过 14.6 亿美元的加密货币被盗,这成为有史以来最大的单次加密货币盗窃案。 Bybit 在 X 上的一篇帖子中表示:“此次事件发生在我们的 ETH 多签冷钱包向热钱包执行转账时。不幸的是,这笔交易通过一种复杂的攻击被操纵,该攻击掩盖了签名界面,显示正确的地址的同时修改了底层的智能合约逻辑。”...