

最新文章
Top News
俄罗斯 APT28 黑客组织针对能源与政策机构发起凭证窃取行动
俄罗斯国家支持的黑客组织近日被指参与了一系列新的凭证窃取攻击,目标包括土耳其一家能源与核研究机构的相关人员,以及一家欧洲智库、北马其顿和乌兹别克斯坦相关组织的员工。 Recorded Future旗下的Insikt Group表示:"攻击中使用了土耳其语及针对特定地区的诱饵材料,这表明BlueDelta(即APT28)通过定制内容来提升其对特定专业和地理目标群体的可信度。...
1750 万 Instagram 用户信息泄露!家庭住址等敏感数据流入黑市
HackerNews 编译,转载请注明出处: Malwarebytes于 2026 年 1 月 9 日在推特发文称:网络犯罪分子窃取了 1750 万 Instagram 账号的敏感信息,具体包含用户名、住址、电话号码、电子邮箱地址等多项内容。 自 2026 年 1 月 10 日起,已有百万用户收到密码重置邮件,这一情况引发用户困惑,同时也加剧了人们对全球性网络攻击的担忧。安全专家提醒,这是一起严重的隐私泄露事件,存在切实的现实风险,遭泄露的数据可能已在暗网流通。...
得克萨斯州加油站运营商数据泄露,超 37.7 万客户信息受影响
HackerNews 编译,转载请注明出处: 得克萨斯州Sugar Land的加油站运营商Gulshan Management Services, Inc.发生了一起网络安全事件,导致超过37.7万名客户的个人信息遭到泄露。 此次泄露事件于2025年9月27日被发现,敏感数据在2025年9月17日至27日这10天内被暴露。
泄露详情
该事件涉及一个外部系统遭黑客入侵,影响了包括缅因州54名居民在内的共计377,082名个人。...
新型 Zero-Click 攻击可使 ChatGPT 用户数据遭窃
HackerNews 编译,转载请注明出处: ChatGPT的数个漏洞允许攻击者利用一种新发现的提示注入技术,诱使该工具泄露来自Gmail、Outlook、Google Drive或GitHub等流行服务的敏感数据。 这项名为“ZombieAgent”的新方法由Radware的安全研究员Zvika Bado发现,他于2025年9月通过BugCrowd漏洞赏金平台向OpenAI报告了该问题。OpenAI在12月中旬修复了此漏洞。...
2025年度网络安全热点事件盘点
2025年,全球网络安全形势依然复杂多变。 从软件漏洞到僵尸网络,从勒索组织到国家级黑客,攻击手段不断升级,影响范围也越来越广。网络安全风险的扩散使企业运营和服务稳定面临更大压力,也为防护和治理提出了新的挑战。 本文基于HackerNews网站数据,以“创宇资讯”视角出发,筛选并总结出了2025年备受关注的网络安全热点事件,以期为安全治理与风险应对提供参考。...
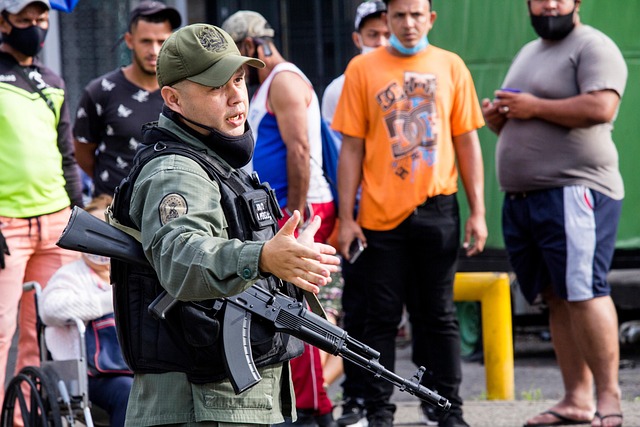
特朗普暗示美国在网络攻击中扮演角色,利用加拉加斯大停电协助抓捕马杜罗
在美国部队周六采取行动抓捕委内瑞拉领导人尼古拉斯·马杜罗之际,加拉加斯陷入了一片黑暗。 这次停电不仅仅是为了掩护部队行动;它展示了恶意软件如何塑造现代战场。 据信,美国网络司令部及其盟军部队在委内瑞拉电力运营商内部部署了一种针对电网的攻击载荷。一旦被触发,该代码会悄然打开断路器,使控制系统失步,并切断现场设备与中央控制台之间的连接。...
新的 ChatGPT 漏洞允许攻击者从 Gmail、Outlook 和 GitHub 窃取敏感数据
HackerNews 编译,转载请注明出处: ChatGPT的严重漏洞使攻击者能够无需用户交互,就从Gmail、Outlook和GitHub等已连接服务中窃取敏感数据。 这些被命名为ShadowLeak和ZombieAgent的漏洞,利用AI的"连接器"和"记忆"功能,实现了零点击攻击、持久化驻留甚至传播。...
黑客针对 React2Shell 漏洞发起810万次攻击会话
HackerNews 编译,转载请注明出处: React2Shell漏洞(CVE-2025-55182)持续面临无情的利用活动,自其首次披露以来,威胁行为者已发起超过810万次攻击会话。 根据GreyNoise Observation Grid的数据,自12月底达到超过43万次的峰值后,每日攻击量已稳定在30万至40万次会话,表明存在持续、协调的利用活动。...
Coolify 披露 11 个高危漏洞,可导致自托管实例服务器完全被入侵
HackerNews 编译,转载请注明出处: 网络安全研究人员披露了影响开源自托管平台 Coolify 的多个高危安全漏洞的详细信息,这些漏洞可能导致身份验证绕过和远程代码执行。 漏洞列表如下:
CVE-2025-66209 (CVSS评分: 10.0) - 数据库备份功能中的命令注入漏洞,允许任何具有数据库备份权限的已认证用户在主机服务器上执行任意命令,导致容器逃逸和服务器完全被入侵。
CVE-2025-66210 (CVSS评分: 10....
研究人员发现隐藏于 npm 比特币主题包中的 NodeCordRAT 恶意软件
HackerNews 编译,转载请注明出处: 网络安全研究人员发现了三个恶意的npm软件包,这些软件包旨在传播一种先前未被记录的名为NodeCordRAT的恶意软件。 这些软件包的名称如下所示,截至2025年11月,它们已被全部下架。这些包是由一个名为"wenmoonx"的用户上传的。
bitcoin-main-lib (2,300 次下载)
bitcoin-lib-js (193 次下载)
bip40 (970 次下载)
Zscaler Thre...