

最新文章
Top News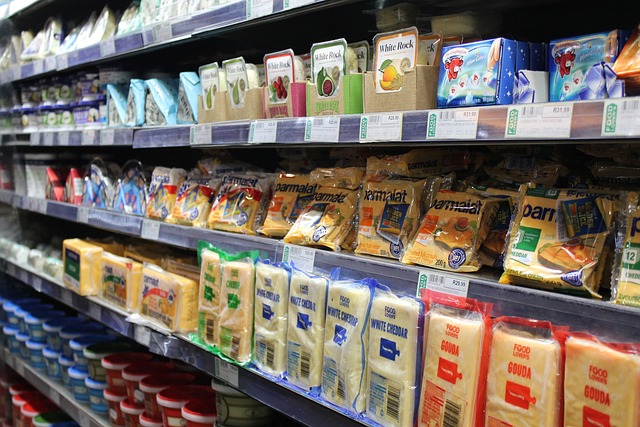
北美食品巨头公司 UNFI 遭黑客攻击,部分系统关闭
HackerNews 编译,转载请注明出处: 北美最大上市食品批发商联合天然食品公司(UNFI)近日遭遇网络攻击,被迫关闭部分系统。这家总部位于罗德岛的企业运营着53座配送中心,为遍布美加的3万余家商超连锁、电商平台、天然产品卖场及餐饮服务商供应生鲜冻品。作为亚马逊全食超市的主要供应商,UNFI在2024年8月财报中披露年营收达310亿美元,...
美司法部追缴朝鲜黑客 774 万美元加密货币
HackerNews 编译,转载请注明出处: 美国司法部近期提交民事没收诉讼,要求没收与朝鲜伪造IT员工计划相关的774万美元加密货币资产。该计划涉及此前被起诉的朝鲜外贸银行(FTB)代表沈贤燮(Sim Hyon Sop)。冻结资产涵盖加密货币、NFT及其他数字资产。 司法部在声明中指出:“朝鲜IT工作者通过非法就业积累数百万美元加密货币资产,目的是规避美国对朝制裁。这些资金最初因2023年4月对沈贤燮的起诉而被冻结,其涉嫌与IT工作者共谋。当朝鲜试图清洗这些非法所得时,美国政府成功冻结并扣押了774万美元涉案资金。”...
半数职场员工难辨钓鱼陷阱,盲目自信成最大安全漏洞
HackerNews 编译,转载请注明出处: 最新研究显示,尽管多数高管和员工自信能识别钓鱼诈骗,但实际判断错误率极高。网络罪犯往往无需入侵公司系统,只需诱导员工点击恶意邮件即可得手。 网络安全公司Dojo对2000名英国员工和高管的调研揭示令人警醒的事实:56%的参与者无法辨别真实邮件与钓鱼诈骗,尽管他们普遍对自身识别能力高度自信。这种现象不仅存在于基层员工——高管群体同样容易中招,尤其面对人工智能生成的钓鱼攻击时。2025年英国企业遭遇钓鱼攻击的比例已达85%(较去年上升2%),...
游戏作弊者反遭黑客劫持:恶意软件掌控电脑、窥探隐私、窃取加密货币
HackerNews 编译,转载请注明出处: 网络安全公司Palo Alto Networks旗下Unit 42团队警告称,新型Windows恶意软件Blitz正通过含后门的游戏作弊工具包传播,对游戏作弊者发起攻击。该恶意软件诱使安卓游戏玩家在电脑模拟器上使用不公平优势手段。 Blitz恶意软件最早于2024年被发现,至今仍在持续更新版本进行攻击活动。需注意该恶意软件与正规游戏辅助工具Blitz.gg(提供实时数据统计的覆盖应用)无关。...
意大利政府终止与以色列间谍软件公司合作
HackerNews 编译,转载请注明出处: 意大利政府在被指控使用间谍软件监控批评者的手机后,该国议会文件周一表示已终止与以色列监控软件公司Paragon的合同。Paragon未立即回应路透社的置评请求。 Meta旗下WhatsApp聊天服务今年早些时候称,Paragon间谍软件曾针对多名用户进行监控,包括一名记者和批评总理乔治亚·梅洛尼的移民海上救援组织Mediterranea成员。意大利政府二月承认国内有七名手机用户成为该间谍软件目标,但否认参与非法活动,并表示已要求国家网络安全局调查此事。...
FBI 警告:智能家居用户需防范 Badbox 2.0 僵尸网络威胁
HackerNews 编译,转载请注明出处: 美国联邦调查局(FBI)就Badbox 2.0僵尸网络发布安全警报后,敦促智能家居用户警惕联网设备中的入侵指标(IoCs)。 该执法机构在公共服务公告(PSA)中称,威胁行为者要么在用户购买前给设备预装恶意软件,要么通过设置过程中必须下载的含后门“必要应用”实施感染。受影响设备主要包括电视流媒体设备、数字投影仪、售后车辆信息娱乐系统、电子相框等产品。...
两大僵尸网络利用 Wazuh 服务器漏洞发起 Mirai 攻击
HackerNews 编译,转载请注明出处: 威胁行为者正利用Wazuh服务器中一个现已修复的关键安全漏洞,部署两种不同的Mirai僵尸网络变种,并利用它们发动分布式拒绝服务(DDoS)攻击。 Akamai于2025年3月下旬首次发现了这些利用活动,该公司称该恶意活动针对的是CVE-2025-24016(CVSS评分:9.9)。这是一个不安全反序列化漏洞,允许在Wazuh服务器上远程执行代码。...
Qilin 勒索组织利用 Fortinet 漏洞发起全球攻击
HackerNews 编译,转载请注明出处: Qilin勒索组织近期利用两个Fortinet漏洞发起攻击,该漏洞允许攻击者在未认证状态下远程执行恶意代码。该组织(又名Phantom Mantis)自2022年8月以“Agenda”为名运营勒索软件即服务(RaaS),其暗网泄露站点已披露超310名受害者, 威胁情报公司PRODAFT发现,Qilin近期通过部分自动化攻击模式瞄准多个Fortinet漏洞,主要针对西班牙语国家机构,但预计攻击范围将扩大至全球。“Phantom Mantis在2025年5月至6月发起协同入侵,...
美国税务解决公司遭勒索攻击,69GB 客户数据泄露
HackerNews 编译,转载请注明出处: 美国税务解决方案公司Optima Tax Relief遭遇Chaos勒索软件攻击,攻击者现已泄露窃取的公司数据。作为知名税务服务机构,该公司专为个人及企业解决联邦与州税问题,自称全美领先税务解决商,累计为客户处理超30亿美元税务债务。 近日,Chaos勒索团伙将Optima Tax Relief列入其数据泄露网站,宣称窃取69GB数据。泄露内容包含公司内部数据与客户案件档案,其中税单通常载有社会安全号码、电话号码、家庭住址等敏感信息,可能被其他威胁组织用于恶意活动或身份盗窃。...
美国白宫发布升级版网络安全行政令
HackerNews 编译,转载请注明出处: 特朗普政府于6月6日发布升级版网络安全行政令,包含近十二项指令以强化国家安全,涵盖人工智能应用、后量子密码技术、物联网设备认证及应对国家级别网络威胁等领域。该行政令是对奥巴马政府2015年签署的13694号行政令及特朗普今年1月25日签署的《促进国家网络安全创新》14144号行政令的补充。 特朗普在行政令序言中强调:“我下令采取新行动提升国家网络安全防御能力,重点包括:保护数字基础设施、确保关键数字服务安全、增强应对核心威胁的能力”。...