

最新文章
Top News
伊朗黑客组织 BladedFeline 针对伊拉克和库尔德,部署恶意软件
HackerNews 编译,转载请注明出处: 伊朗相关黑客组织BladedFeline被确认为2024年初针对库尔德和伊拉克政府官员新一轮网络攻击的幕后黑手。该活动关联于ESET追踪的BladedFeline组织,中等置信度评估其为伊朗国家级网络行为体OilRig的子团队,自2017年9月针对库尔德地区政府(KRG)官员以来持续活跃。 斯洛伐克网络安全公司在技术报告中指出:“该组织开发恶意软件以维持并扩大对伊拉克及KRG内机构的访问权限。BladedFeline长期维持对库尔德外交官员的非法访问,同时利用乌兹别克斯坦地区电信提供商,并持续渗透伊拉克政府官员系统。”...
美国报业巨头遭勒索攻击,近 4 万社保号泄露
HackerNews 编译,转载请注明出处: 美国地方报业巨头Lee Enterprises披露,2月遭遇的网络攻击导致近4万人的社保号码泄露。该公司于5月28日确认敏感信息外泄后,于本周三向缅因州监管机构提交通报。 2月3日发现的网络攻击使Lee Enterprises耗费数周时间恢复。后续调查证实,黑客窃取了39,779人的敏感信息。该公司在致受害者信函中表示已向美国联邦调查局(FBI)报案,承诺“配合调查并采取必要措施追究攻击者责任”,同时为受影响人群提供一年期免费信用监测服务。...
谷歌拉响警报:语音钓鱼勒索活动锁定 Salesforce 客户
HackerNews 编译,转载请注明出处: 谷歌警告称,专业从事语音钓鱼(vishing)攻击的黑客组织UNC6040正针对Salesforce客户发起大规模数据窃取与勒索活动。该组织通过电话伪装成IT支持人员,诱骗目标企业员工授权恶意应用访问其Salesforce门户。 攻击过程中,UNC6040引导受害者访问Salesforce连接应用设置页面,诱导其批准经恶意篡改的Data Loader应用(Salesforce官方数据导入工具)的未授权版本。一旦获得访问权限,攻击者即可窃取企业Salesforce环境中的敏感信息,...
零售业风险继续!近 3000 名客户 North Face 账户遭入侵
HackerNews 编译,转载请注明出处: 户外品牌The North Face的母公司VF户外公司披露,其零售网站4月遭受数据泄露影响近3000名客户。VF户外公司(旗下还拥有JanSport和Timberland品牌)在向美国佛蒙特州及缅因州提交的数据泄露通知函中称,公司于4月23日首次发现异常活动,确认2861个账户遭非法访问。...
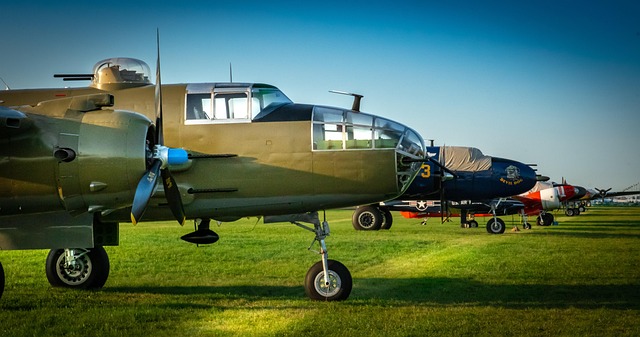
乌克兰军事情报局声称对俄罗斯战略轰炸机制造商发动网络攻击
HackerNews 编译,转载请注明出处: 乌克兰军事情报局(HUR)宣称入侵了俄罗斯国有航空巨头图波列夫公司的内部系统,此前数日乌方刚对俄空军基地发动突袭式无人机打击。此次入侵据称使乌方特工获取了超过4.4GB敏感数据,涵盖内部通信、人事档案、采购记录及闭门会议纪要。 “图波列夫对乌克兰情报机构已无秘密可言,”HUR向多家当地媒体发布的声明称,并强调:“此次行动的影响将在地面与空中同时显现。”该机构还表示已将图波列夫官网首页替换为猫头鹰抓握俄罗斯飞机的图案——这正是HUR网络行动的标志性符号。截至报道时,该网站仍无法访问。...
Meta 与 Yandex 被曝使用去匿名化的追踪技术
HackerNews 编译,转载请注明出处: 安全研究人员揭露了Meta和Yandex使用的新型追踪技术,该技术能在数十亿安卓用户浏览网页时有效去匿名化,即使用户开启无痕模式也无效。根据西班牙IMDEA Networks研究所、荷兰拉德堡德大学及比利时鲁汶大学联合报告,当安卓用户浏览网页时, 这种技术绕过了安卓系统与浏览器的沙盒防护及其他安全措施。研究发现:“包括Facebook、Instagram以及Yandex地图、浏览器在内的多款应用,会为追踪目的在固定本地端口静默监听”。其运作原理如下:
网站脚本与应用的隐蔽通道:全球数百万网站嵌入了Meta Pixel或Yandex Me...
黑客声称窃取迪拜美国医院 4.5 亿条患者记录
HackerNews 编译,转载请注明出处: 某勒索软件组织宣称从迪拜最负盛名的医院之一窃取了4.5亿条患者记录,并威胁将公开泄露这些数据。 6月4日,该组织在其暗网泄露站点更新声明,声称已从迪拜美国医院(AHD)窃取敏感数据,影响患者记录高达4.5亿条。...
钓鱼攻击活动伪造 Booking.com 邮件传播恶意软件
HackerNews 编译,转载请注明出处: 网络安全研究人员发现一场广泛传播的钓鱼攻击活动正在针对酒店服务行业,攻击者通过伪装Booking.com的恶意邮件诱骗收件人下载恶意软件。这些攻击采用名为ClickFix的欺骗性验证码系统,诱导受害者在Windows设备上运行恶意脚本。 该攻击活动自2024年11月活跃至今,在2025年3月达到高峰,占其总攻击量的47%。攻击者发送冒充Booking.com的邮件,要求酒店员工处理客户问题或确认预订信息。邮件中嵌入的链接会将用户导向伪造的验证码页面,触发恶意软件下载流程。...
Chaos RAT 恶意软件变种针对 Windows 与 Linux 系统发起攻击
HackerNews 编译,转载请注明出处: 研究人员警告称,近期出现的新型远程访问木马(RAT)“Chaos RAT”变种正针对Windows和Linux系统发起攻击。根据Acronis的研究,攻击者通过诱骗受害者下载伪装成Linux网络故障排查工具的恶意软件进行传播。 安全研究人员Santiago Pontiroli、Gabor Molnar和Kirill Antonenko在报告中指出:“Chaos RAT是用Golang编写的开源RAT,支持跨平台的Windows和Linux系统。该工具借鉴了Cobalt Strike和Sliver等流行框架,...
英国 2025 年战略防务评估:首次公开网络战能力
HackerNews 编译,转载请注明出处: 英国的《2025年战略防务评估》(SDR)详细阐述了一项计划,旨在通过增加网络、人工智能(AI)和数字化作战手段的运用,整合其军事防御与进攻能力。 与美国一样,英国也参与攻击性网络行动,即使针对盟友,但并未公开证实。斯诺登泄密的资料中包括2010年至2013年进行的“社会主义行动”(Operation Socialist)。英国政府通信总部(GCHQ)成功利用量子插入攻击(Quantum Insert attack)攻击了比利时电信公司(Bel...